Правило резервного копирования 3 2 1
Правило резервного копирования 3-2-1 означает три копии данных в разных местах — базовый принцип информационной безопасности.
- Первая копия на локальной системе для быстрого восстановления файлов.
- Вторая копия в облачном хранилище или на отдельном носителе.
- Третья копия в другом месте — у провайдера облака или удалённой площадки.
Эта схема резервного копирования защищает компании от сбоев жесткого диска, кибератак, пожаров. Каждая копия — страховка данных. Системы резервного копирования по правилу обеспечивают восстановление при потере информации и требуют регулярной проверки всех бэкапов.
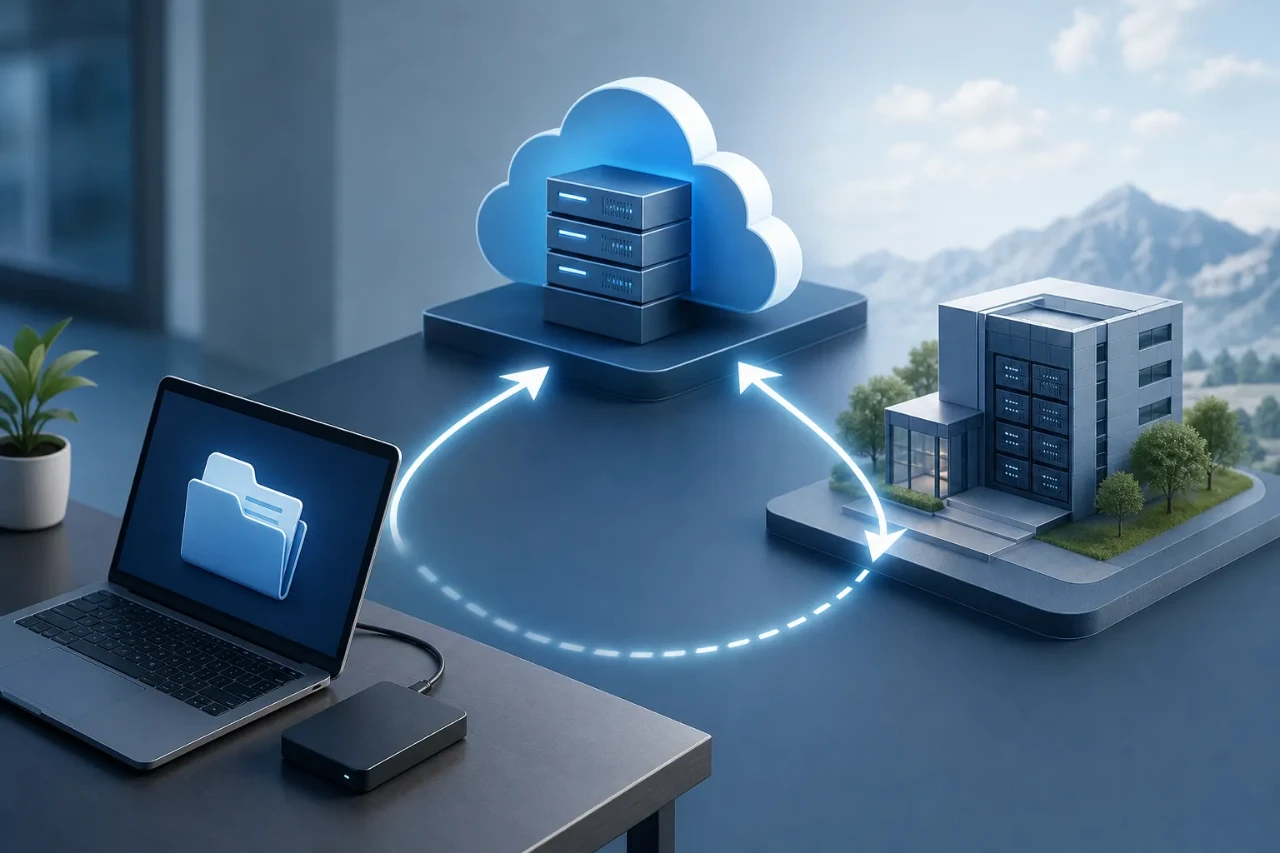
Правило резервного копирования 3-2-1 описывает конкретную архитектуру защиты данных в организациях. Схема состоит из трёх компонентов:
- Три идентичные копии данных существуют одновременно.
- Две копии хранятся на разных типах физических носителей.
- Одна копия находится в географически отдельной локации от основной инфраструктуры.
Три копии данных: основа надежной защиты
Число три выбрано не случайно в построении надежной защиты данных. При одной копии потеря файла означает полный отказ — восстановление данных возможно только у специалистов, если вообще возможно. Две копии защищают от одного сбоя, но недостаточно: обе могут повредиться одновременно, если находятся близко друг к другу или на одном типе оборудования. Три копии данных означают резервное копирование с двойным запасом. Если две копии отказывают параллельно, третья остаётся рабочей. Математически вероятность того, что три независимые копии откажут одновременно, стремится к минимуму при правильном хранении данных.
На практике три копии означают локальную копию для быстрого восстановления файлов, вторую копию на альтернативном носителе или в облаке для защиты от класса отказа жесткого диска, и третью копию удалённо для защиты от физических катастроф. Система резервного копирования работает непрерывно, создавая новые копии по расписанию на ленточные библиотеки и внешние диски для архивирования. Каждая копия должна регулярно проверяться на целостность — тестовое восстановление нескольких файлов гарантирует, что копия действительно работает в критический момент.
Два разных типа носителей: защита от класса отказа
Второй компонент требует две резервные копии на противоположных технологически носителях для надежности. Жёсткий диск подвержен механическим ошибкам, скачкам напряжения, деградации со временем. Облачное хранилище зависит от доступности сервера провайдера, интернета, шифрования. Если обе копии находятся на жёстких дисках, импульс или перегрев уничтожает обе сразу. Если обе копии в одном облаке, сбой провайдера обрывает доступ к обеим.
Два разных типа носителей означают: одна копия на локальном диске, вторая — в облачном хранилище или на ленточных накопителях у облачных провайдеров. Такое размещение на разных типах физических носителей защищает резервные копии от электромагнитного импульса, скачка напряжения, кибератак на физическую инфраструктуру. Примеры: вирус WannaCry заражал резервные копии на дисках, подключённых к корпоративной сети. Компании теряли данные, потому что система резервного копирования не защищала две резервные копии от локальной сети. Правило 3-2-1 требует размещения копий на разных типах оборудования, что делает одновременное заражение обеих копий почти невозможным.
Одна копия вне основной локации: защита от катастроф
Третий компонент — удаленная копия находится в отдельной географической точке для защиты от потери данных. Пожар, наводнение, землетрясение, прерывание электроснабжения — любой локальный инцидент уничтожает все серверы и оборудование в одном месте. Если все три копии находятся в одном офисе или дата-центре, локальная катастрофа теряет все копии одновременно. Удаленная копия вне основной локации означает, что данные доступны из совершенно другого источника.
Кроме физических катастроф, удаленная копия защищает от скоординированных кибератак и потери информации при целевых атаках. Злоумышленник, получивший доступ к инфраструктуре компании, может удалить или зашифровать локальные копии и копии в облаке того же провайдера. Копия у другого провайдера в другом регионе на физических носителях остаётся недоступной для атаки. Это ключевой фактор информационной безопасности и защиты данных в условиях современных угроз.
Примеры потерь для разных сегментов
Фрилансер или владелец малого бизнеса зависит от сохранности базы данных клиентов, контрактов, портфолио проектов. Отказ единственного жёсткого диска означает потерю клиентов, репутации, доходов на месяцы. Восстановление данных у специалистов может оказаться дорогим для малого бизнеса. Система резервного копирования обеспечивает быстрое восстановление данных. Правило резервного копирования защищает малый бизнес за счёт локальной копии для восстановления и облачной копии для защиты от отказа диска. Фрилансер может восстановить данные за часы вместо потери всего.
Если все резервные копии постоянно доступны из рабочей сети, вредоносная программа может повредить их вместе с основными данными. Изолированная или офлайн-копия снижает этот риск. Срок восстановления зависит от объёма данных, состояния копий и заранее проведённых испытаний.
Требования к резервному копированию зависят от отрасли, состава данных и применимых правил. Организации стоит определить критичные системы, документировать порядок восстановления и регулярно проверять резервные копии. Правило 3-2-1 помогает снизить риск одновременной потери всех копий, но не заменяет проверку конкретных требований.
Как правило помогает планировать восстановление
Правило 3-2-1 — практический подход к хранению копий, а не универсальное требование закона. Целевые сроки восстановления (RTO) и допустимую потерю данных (RPO) организация определяет по важности своих систем и последствиям простоя. Требования конкретных стандартов и договоров проверяют отдельно.
Правило 3-2-1 помогает не хранить все копии в одном месте и снижает риск их одновременной потери. Это практическая рекомендация, которую адаптируют к важности данных, возможностям восстановления и применимым требованиям.