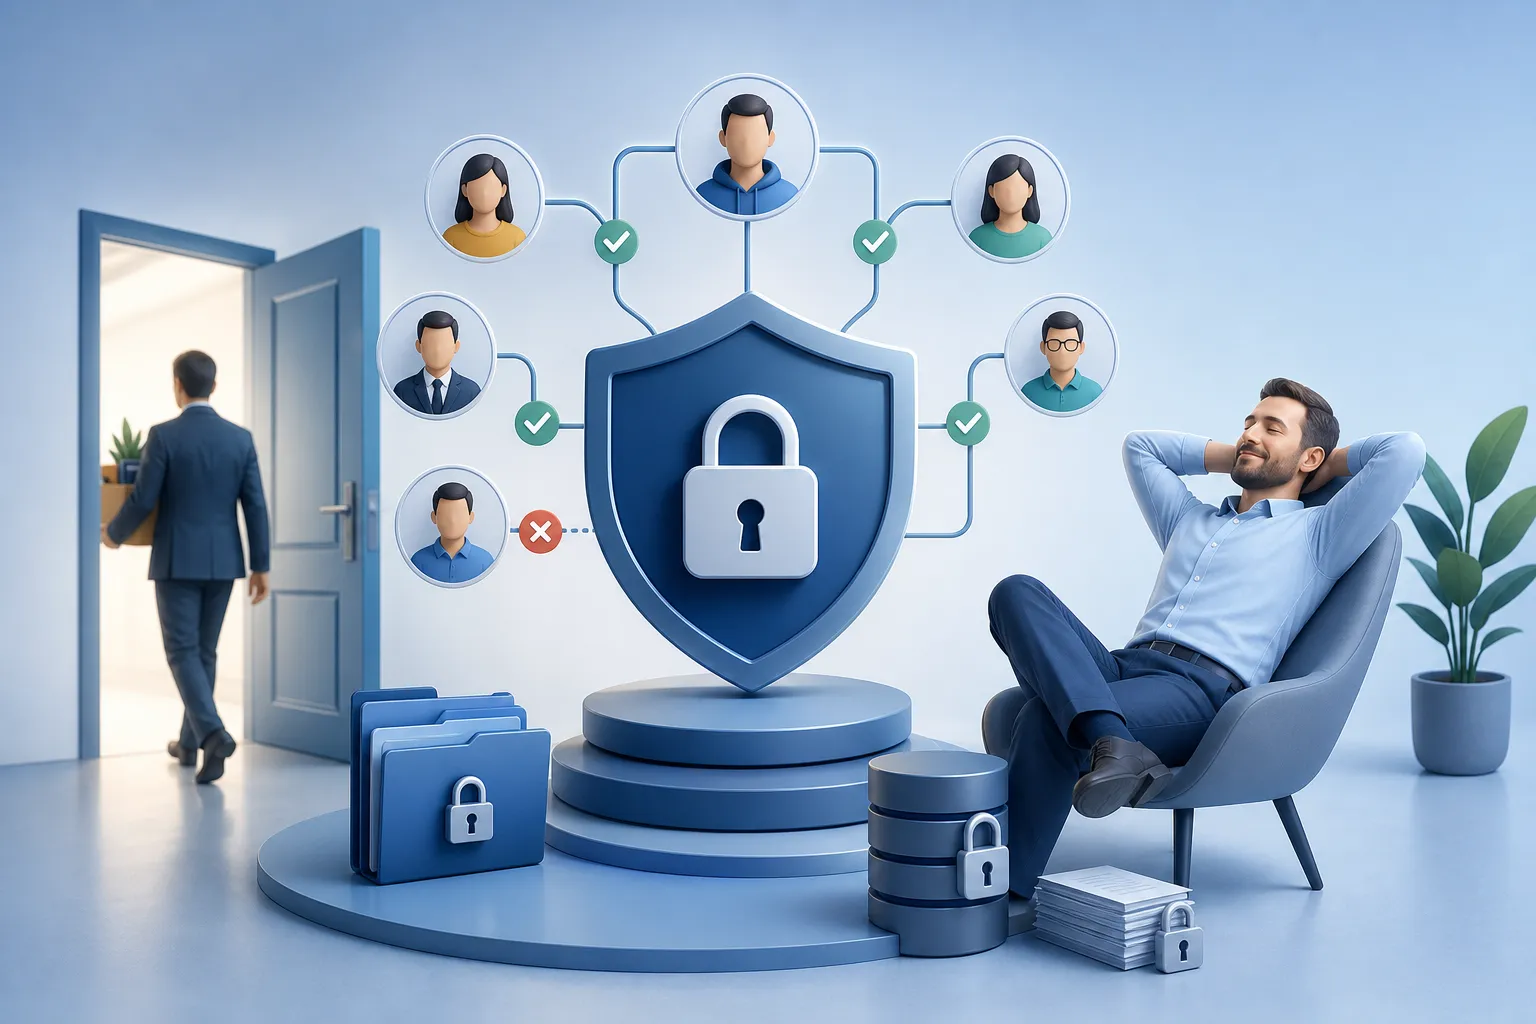
Финансист уходит, и вы расслабляетесь. Спустя неделю — неприятный сюрприз: он все еще может войти в систему учетных записей, скачать платежи и доступы к базам данных. Никто не отозвал его права доступа. Эта ошибка управления доступом случается в большинстве компаний и приводит к утечкам персональных данных. Управление правами доступа к информационным системам — не просто инструмент контроля. Это стратегическая необходимость для защиты информации.
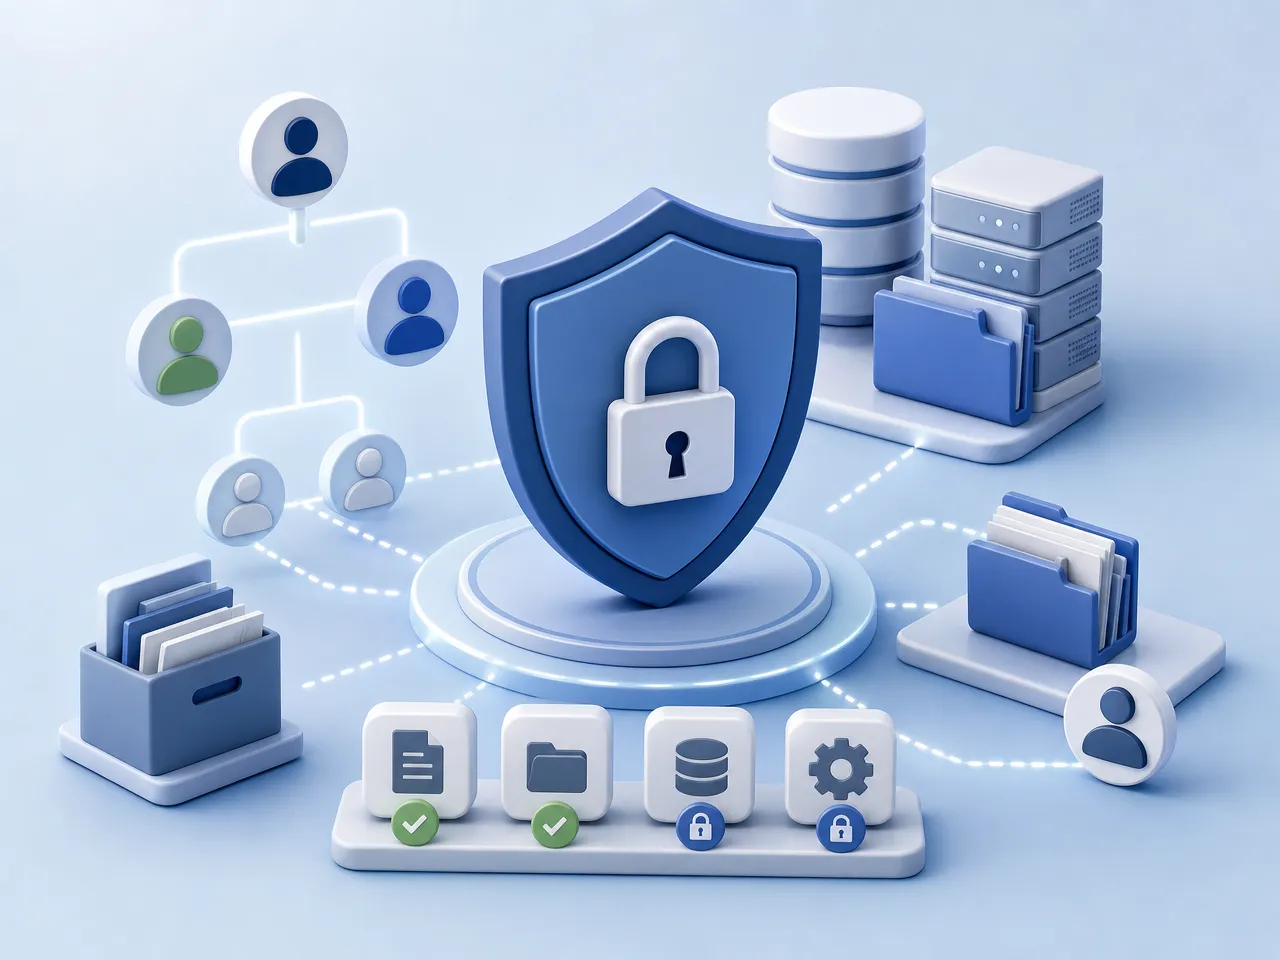
Разграничение доступа по ролям: разработчик, бухгалтер, менеджер получают разные наборы разрешений к файлам, базам данных и приложениям
Управление правами доступа
Вот сценарий: девелопер видит код, но видит и зарплаты. Бухгалтер видит платежи и стратегию компании. Это как раздать ключи офиса всем. Система управления правами доступа решает: каждый пользователь получает ровно столько доступа, сколько нужно. Ни больше. Ни меньше. Это принцип наименьшей привилегии. На нём строится контроль доступа и безопасность данных.
Управление учетными записями пользователей
Управление пользователями начинается с создания учетных записей. Их организуют в группы по функциям: маркетинг, разработка, финансы. Права применяются на уровне группы. Администраторам это позволяет работать без рутины.
Роли и назначение задач доступа
Роль — набор прав, описывающий функцию пользователя. Аналитик видит отчёты, редактирует их, но не удаляет. Смена должности = смена роли. Права пересчитываются автоматически, без звонков администраторов.
Настройка разграничения прав доступа
Три вида прав применяются: чтение (просмотр), запись (редактирование), выполнение (использование). Разграничение используется на всех объектах: файлах, папках, базах. Это блокирует распространение атак, если учетная запись скомпрометирована.
Почему компании теряют безопасность
Сотрудник отдела финансов ушёл два года назад — его учетная запись в системе остается активной. Никто доступ не отозвал. Платежи по-прежнему видны в базе, данные можно экспортировать куда угодно. Компания узнает совершенно случайно. Проблема не в конкретном админе, а в системе целиком. При 100 пользователях управление правами доступа еще полностью ручное. Админ помнит каждого по имени. Но масштабирование ускоряется. 5000 сотрудников, новые отделы, филиалы, подрядчики — все требуют доступа. Администраторы просто не поспевают. Контроль разграничения прав в операционных системах и информационных системах становится нереальным.
Избыточные права доступа повышают риск утечки и ошибочных изменений. Разные правила в файловых системах, базах данных и приложениях усложняют контроль. Составьте матрицу ролей, выдавайте минимально необходимые разрешения и пересматривайте их при смене должности или увольнении сотрудника.
Автоматизация управления доступом: при увольнении сотрудника система автоматически удаляет все его разрешения из операционных систем и приложений
Как внедрить систему управления
Финансист уходит из организации, но его учётные записи остаются активными во всех системах управления доступом — никто не удалил доступ к файлам, базам данных, облачному хранилищу с личными данными. Через год при аудите ISO27001 обнаруживается: уволенный может войти в систему учёта, скачать персональные данные, изменить записи. Штраф по GDPR, репутационный урон, потеря контроля над информацией. Эта уязвимость типична для компаний без чёткого управления жизненным циклом доступа. Внедрение системы управления правами доступа начинается с документирования ролевой модели, определения разграничения прав и автоматизации процессов через инструменты вроде Active Directory, LDAP и облачных решений.
Разграничение через роли работает
RBAC (Role-Based Access Control) — это не сложная схема, рабочая во всех операционных системах. Вместо того чтобы назначать разрешения каждому пользователю отдельно, создаёте роли: бухгалтер, менеджер, техподдержка, администратор. Каждой роли — конкретный набор прав доступа. Чтение файлов в определённом каталоге, запись в базу данных, право выполнять операции в приложениях. Новый сотрудник попадает в группу с нужной ролью. Система автоматически применяет все разрешения. Когда пользователь переходит в другой отдел — меняется только членство в группе, и права доступа пересчитываются мгновенно.
Least Privilege — только необходимое
Least Privilege Principle говорит прямо: каждый получает только те права доступа, которые ему реально нужны для работы. Бухгалтер не лезет в исходный код приложения и не становится администратором. Разработчик не читает персональные данные сотрудников и не трогает финансовые системы организации. Техподдержка не может изменять критичные параметры безопасности. Это работает: если учётная запись скомпрометирована, злоумышленник получит ограниченный доступ к ресурсам, а не полный контроль над базами данных и документами компании, над всеми приложениями и информацией.
Жизненный цикл от найма к увольнению
Управление жизненным циклом доступа состоит из трёх фаз.
Первая — провизионирование: новый сотрудник приходит, администратор создаёт учётные записи в операционных системах и приложениях, назначает роль через систему управления доступом и пользователями. LDAP или Active Directory синхронизируют разрешения со всеми сервисами.
Вторая фаза — текущее управление: проверка прав разрешений, их обновление при смене должности.
Третья — удаление доступа при увольнении: автоматически удаляются учётные записи, закрываются все разрешения ко всем файлам, базам и приложениям.
Пример настройки прав доступа
Допустим, в компании есть сотрудники финансового отдела, разработчики и внешние подрядчики. Для каждой роли сначала определяют задачи и минимально необходимые ресурсы. Затем назначают права, проверяют доступ тестовыми учётными записями и фиксируют владельца каждой роли.
При переводе сотрудника в другой отдел прежние разрешения отзывают. Временный доступ подрядчика ограничивают по сроку и задаче. Периодическая проверка помогает заметить устаревшие учётные записи и лишние разрешения. Это условный пример процесса; конкретную схему необходимо проверить по системам и политикам организации.
Ваш путь к контролю
Как пройти четыре этапа контроля доступа?
Начните с аудита системы (1-2 недели), определите главные боли управления доступом (1 неделя), составьте простую политику контроля доступа (1-2 недели), запустите пилот в одном отделе (1 месяц). Больших инвестиций не требуется, полная переделка не нужна.
Как проверить права для каждой роли?
IT-администраторы проверяют назначенные права доступа к системам. Руководители оценивают затраты на управление доступом, а специалисты безопасности сопоставляют права сотрудников с возможными угрозами.
От чего защитит пилот в одном отделе?
Пилот в одном отделе защитит от боковых движений, кражи учетных записей и утечек данных. Начните с инвентаризации прав доступа и начните контролировать доступ к ресурсам компании сегодня.